Por qué el testing de software es crítico en startups de blockchain: retos, riesgos y objetivos
El testing de software en startups de blockchain es crítico porque las aplicaciones y smart contracts gestionan activos económicos y reglas inmutables: cualquier error suele ser irreversible y puede traducirse en pérdida de fondos, fallos de consenso o vulneraciones de seguridad. Además, la combinación de lógica on‑chain, componentes off‑chain (oráculos, APIs) y cripto‑primitivas aumenta la superficie de fallo, por lo que las pruebas no son solo funcionales sino también de seguridad, determinismo y resiliencia.
Retos y objetivos
- Retos: entornos distribuidos y no deterministas, coste de ejecución en mainnet vs testnet, gestión segura de claves en pruebas, falta de herramientas maduras para simular redes complejas y cambios rápidos en protocolos.
- Objetivos del testing: detectar y prevenir bugs que comprometan fondos o consenso, validar seguridad criptográfica y flujos de autorización, asegurar interoperabilidad entre contratos y servicios off‑chain, verificar rendimiento y coste (gas), y facilitar auditorías y cumplimiento.
Para cumplir esos objetivos, el testing debe combinar técnicas: pruebas unitarias y de integración para la lógica de contratos, pruebas end‑to‑end en entornos replicados, fuzzing y pruebas de adversario para encontrar vectores de ataque, y donde sea viable verificación formal para propiedades críticas. También es esencial automatizar con CI/CD, usar testnets y redes simuladas para escenarios de carga y fallos, y establecer monitoreo y pruebas continuas tras despliegue para mitigar riesgos en entornos en constante evolución.
Las mejores prácticas para el testing de software en startups de blockchain: metodología, flujo y roles
En startups de blockchain, una metodología de testing de software debe priorizar la seguridad y la repetibilidad: aplicar el enfoque shift-left, la pirámide de pruebas (unitarias, de integración, e2e) y automatización continua. Para contratos inteligentes es recomendable combinar pruebas unitarias con análisis estático, pruebas de integración en testnets y, cuando proceda, técnicas formales o herramientas de verificación y fuzzing para reducir vulnerabilidades antes de desplegar en mainnet.
El flujo de pruebas suele integrarse en CI/CD: commits que disparan tests unitarios y linters, pipelines que ejecutan pruebas de integración en entornos aislados, despliegues a staging para pruebas de extremo a extremo y ejecución de suites de seguridad y auditorías previas al lanzamiento. Complementar este flujo con entornos que repliquen la configuración de red y con pruebas de regresión automatizadas ayuda a mantener la estabilidad a medida que el producto evoluciona.
Roles y responsabilidades clave
- Desarrolladores: escriben pruebas unitarias y test de integración para su código y contratos inteligentes; realizan pruebas en testnets.
- Ingenieros de QA: diseñan y mantienen suites de automatización, gestionan pruebas e2e y pruebas de regresión, y reportan métricas de cobertura y calidad.
- DevOps/CICD: aseguran pipelines reproducibles, entornos de staging y despliegue seguro, y realizan monitoreo de builds y pruebas automatizadas.
- Auditores de seguridad / especialistas en smart contracts: ejecutan auditorías manuales y automatizadas, análisis estático y revisión de dependencias críticas.
Checklist esencial de pruebas: seguridad de smart contracts, integraciones, performance y auditorías
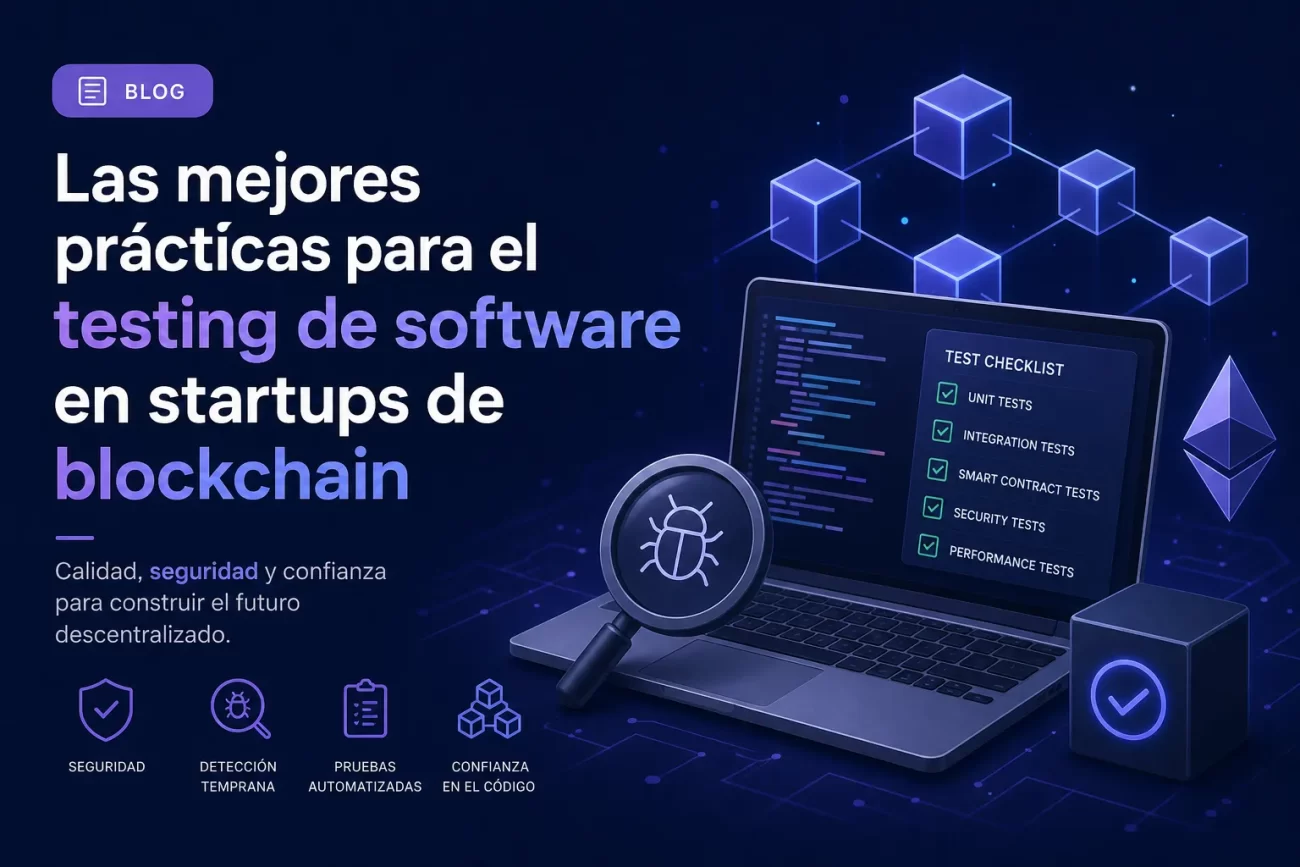
Un checklist esencial de pruebas para proyectos blockchain debe cubrir la seguridad de smart contracts, las integraciones, la performance y las auditorías de forma estructurada. Este conjunto de pruebas garantiza que las funciones críticas estén validadas, las rutas de integración con terceros sean robustas y que los posibles vectores de ataque se detecten antes del despliegue en mainnet, mejorando la visibilidad para buscadores con términos clave como «auditorías», «pruebas de smart contracts» y «performance blockchain».
Pruebas de seguridad de smart contracts
- Análisis estático (linters y scanners automatizados) para detectar patrones peligrosos y vulnerabilidades comunes.
- Pruebas unitarias y de integración con cobertura alta para todas las funciones críticas y flujos de estado.
- Fuzzing y pruebas de estrés para encontrar entradas inesperadas y corrupciones de estado.
- Pruebas específicas de vulnerabilidades: reentrancy, integer overflow/underflow, control de acceso, manejo de excepciones y validación de entradas.
- Evaluación de upgradability y migraciones para contratos proxy y lógica delegada.
Integraciones y performance
- Tests de integración con wallets, oráculos, y APIs externas en entornos de staging o testnet.
- Pruebas de carga y rendimiento para medir latencia, throughput y costes de gas en escenarios reales.
- Simulaciones de red (p. ej. congestión, forks) para validar tolerancia a fallos y degradación controlada.
- Monitorización y alertas en preproducción para detectar regresiones de performance tras cambios.
Auditorías y gestión de hallazgos
- Definición de alcance para auditorías internas y externas, priorizando módulos críticos.
- Auditoría externa por firmas reconocidas y ejecución de pruebas reproducibles por terceros.
- Registro y priorización de hallazgos, plan de remediación, y verificación post-fix.
- Política de divulgación responsable y programas de bug bounty para capturar vulnerabilidades en producción.
Herramientas y entornos recomendados para testing en blockchain: testnets, simuladores, frameworks y CI/CD
Las pruebas en entornos reales y de simulación son clave para el testing en blockchain. Para pruebas de integración y despliegue, conviene usar testnets públicas que emulan las condiciones de mainnet sin coste real; en Ethereum, por ejemplo, las más usadas actualmente son Goerli y Sepolia, mientras que otras cadenas ofrecen testnets equivalentes (Polygon Mumbai, BSC Testnet, Avalanche Fuji, Solana Devnet/Testnet, etc.). Los testnets sirven para validar contratos en un entorno distribuido y para probar interacciones con oráculos, puentes y exploradores antes del lanzamiento en mainnet.
Los simuladores y entornos locales aceleran el desarrollo y permiten pruebas deterministas. Herramientas como Hardhat Network, Ganache y Anvil (Foundry) permiten ejecutar test suites rápidas, hacer mainnet forking para reproducir estados reales y depurar transacciones sin coste. Plataformas como Tenderly ofrecen simulación y debugging de transacciones en la nube, útil para reproducir fallos y analizar gas/estado. Estos entornos son ideales para tests unitarios, pruebas de integración aisladas y para iterar contratos con feedback inmediato.
Frameworks robustos y CI/CD aseguran calidad y despliegues repetibles. Frameworks como Hardhat, Truffle, Foundry y Brownie proporcionan runners de tests, scripts de migración y plugins (coverage, gas reporters). En CI/CD conviene integrar pipelines en GitHub Actions, GitLab CI o CircleCI que ejecuten tests, análisis estático (Slither), fuzzing (Echidna, Manticore), y escaneos de seguridad (MythX u otros), además de desplegar automáticamente a testnets y verificar contratos en exploradores. Automatizar estas etapas reduce regresiones y acelera la puesta en marcha segura de contratos.
Herramientas y entornos comunes
- Testnets: Goerli, Sepolia, Mumbai (Polygon), BSC Testnet, Fuji (Avalanche), Solana Devnet/Testnet.
- Simuladores/Local: Hardhat Network, Ganache, Anvil (Foundry), Tenderly (simulación y debugging).
- Frameworks: Hardhat, Truffle, Foundry (forge), Brownie, Embark.
- CI/CD y QA: GitHub Actions, GitLab CI, CircleCI; herramientas de QA: Slither, Echidna, Manticore, MythX, solidity-coverage.
Cómo diseñar una estrategia de QA escalable en startups de blockchain: métricas, automatización y errores comunes
Diseñar una estrategia de QA escalable en una startup de blockchain requiere priorizar pruebas que reflejen la naturaleza distribuida y mutable del sistema: validación de smart contracts, integridad de transacciones y resiliencia de nodos. Empieza por definir objetivos claros alineados con el roadmap del producto (frecuencia de despliegues, SLA, tolerancia a fallos) y tradúcelos en métricas operativas que permitan medir el crecimiento del riesgo a medida que la base de usuarios y el número de integraciones aumentan.
Métricas clave
Monitorea indicadores accionables que guíen la priorización de pruebas: defect density por módulo, tiempo medio de reparación (MTTR), tasa de fallos en producción, cobertura de pruebas para smart contracts y latencia/throughput en entornos de staging. Estas métricas deben ser rastreables en dashboards y correlacionadas con despliegues para detectar regresiones y riesgos de escalado.
Automatización y pipelines
Construye una canalización de CI/CD que incorpore pruebas unitarias, de integración, end-to-end y pruebas de seguridad específicas para blockchain (p. ej. fuzzing de contratos, pruebas de reconciliación de estados). Automatiza la ejecución en entornos reproducibles y usa pruebas paralelas y segmentación por riesgo para mantener tiempos de feedback bajos mientras aumentan los casos de prueba. Integra gates basados en métricas para prevenir que cambios críticos lleguen a producción sin revisión.
Errores comunes
Evita confiar únicamente en pruebas manuales, no medir impacto en producción, y no versionar entornos de pruebas frente a la red principal. Otro fallo frecuente es no priorizar pruebas por criticidad del módulo (p. ej. wallets y contratos con fondos) y no documentar flujos de fallos para reducir el MTTR. Implementar revisiones periódicas de las métricas y ajustar la automatización conforme cambian las hipótesis del negocio permite escalar la QA sin aumentar proporcionalmente el costo operativo.